何が起きたか
Search Engine Journalは、Awesome Motive社のWordPressプラグイン「WPForms Lite」への最近のアップデートが、プラグインにバックドアを挿入したとして指摘を受けている、と報じました。記事のタイトルは「WPForms Lite Accused Of Adding Backdoor. I Tested It And Was Surprised」で、リード文には「WPForms LiteというWordPressプラグインが、新規インストールにバックドアを追加したとして指摘されている。私はそれをインストールし、起きたことは予想外だった」という趣旨が置かれています。
指摘の対象となったのはWPForms Liteのバージョン2.0.0です。記事によれば、このプラグインは500万件を超えるサイトで稼働しています。指摘を行ったのはSybre Waaijer氏で、同氏はSEOプラグイン「The SEO Framework」を提供する立場にあります。指摘はX(旧Twitter)への投稿というかたちで行われました。
ここで押さえておきたいのは、記事の構成です。Search Engine JournalのRoger Montti氏は、Waaijer氏の主張をそのまま事実として伝えるのではなく、自分の別のサイトにWPForms Liteをインストールして、実際にどのような画面が出て何が起きるのかを確かめています。つまりこの記事には、第三者による「指摘」と、記者本人による「検証」という性質の異なる2種類の情報が同居しています。読むときにはこの2つを取り違えないことが重要です。
どのような指摘が出たか
Waaijer氏の主張として記事が引用しているのは、次のような内容です。問題があるとされたファイルは「wpforms-lite/src/SetupWizard/Bridge.php」です。同氏の投稿には「それはあなたのブラウザを乗っ取り、WPFormsのサーバー上にある同社のアプリを開く。そしてそのアプリに、あなたのサイトに対する1時間有効なログイントークンを渡す。そのアプリはあなたのサイト上で、あなたの代理として動作できるようになる」という説明が含まれています。
さらにWaaijer氏は、そのアプリがプラグインをインストールして有効化できること、そして利用者のフォーム送信内容をWPFormsのサーバーへ送信し始めるスイッチを入れられることを主張しました。あわせて「プラグインは一度も事前に尋ねず、警告もしない」とも述べています。
インストールできるとされたプラグインとして、Waaijer氏は13本を挙げました。具体的には、WP Mail SMTP、WPConsent、Uncanny Automator、AIOSEO、Universally、Duplicator、Reviews Feed、OptinMonster、MonsterInsights、ActiveLayerに加えて、Contact Form 7、Ninja Forms、Pirate Formsです。さらにWPFormsのアドオンやPro版も対象に含まれるとしています。
時期について、Waaijer氏の投稿では該当のバージョン2.0.0が3週間前のものだとされています。ただし記事は、この時期についてSearch Engine Journal側が独自に裏付けを取ったとは書いていません。あくまでWaaijer氏の主張として紹介されている点に注意が必要です。
SEJ記者が実際に検証した結果
Roger Montti氏は、すでに自分のサイトの1つでWPForms Liteを使っており、今回はもう1つのサイトで試したと述べています。インストールすると設定ウィザードの画面が表示されました。記者はこのとき「画面をクリックした記憶がない。そうしたのかもしれないが、記憶にない」と書いています。ここからが、記者自身が自分の目で確認した部分です。
まず表示されたのは「Welcome to WPForms」という画面でした。記者は当初、自分のサイト内にいると思っていたと述べています。しかし実際には、その時点ですでに別のサイトへ移動していた、というのが記者の説明です。記事にはこのWelcome画面のURLを写したスクリーンショットが掲載されていますが、URLの文字列そのものは記事の本文には書かれていません。
次に設定ウィザードの画面が表示され、記者は「Install and Continue」を実際にクリックしました。記事では「インストール手順の一部だと思っていて、注意を払っていなかった」と振り返っています。続く「Select Your Features」の画面では、「AI Form Generation」と「Privacy Compliance」のボックスがインストール対象としてあらかじめチェックされており、オプトアウト(選択を外すこと)ができない状態でした。一方で「Accept Payments」はオプトアウトが可能だったと記事は書いています。さらに画面の下部には、無料の「WPConsent」プラグインがインストールされる旨の通知があり、こちらもオプトアウトはできませんでした。
設定ウィザードの最終画面では、インストールされたプラグインが表示されました。実際に入っていたのは3本で、WP Mail SMTP、WPConsent、そしてWPForms Lite本体です。
記者が驚いたと述べているのは、この一連の流れのなかで自分がどこにいたのか把握できていなかったという点です。記事には「これらの画面のほとんどについて、私は自分のサイトからすでに離れていることに気づいていなかった」「サイトを離れるという通知を見た記憶がない」という記者自身の言葉が置かれています。また、知らないうちに別のウェブサイトにたどり着いていたことを「奇妙だ」と表現しています。なお記者は、プラグインをアンインストールして同じ流れを再現しようと試みたものの、二度目は同じことが起きなかったとも書いています。
一方で、はっきりさせておく必要があるのは、記者が検証していない部分です。1時間で失効するトークンが渡されるという点について、記事は「Sybre Waaijer氏は、プラグインが1時間以内に期限切れとなるトークンを落とし、それによってWPForms Liteがサイト上で変更を行えるようになると述べている」という書き方をしています。つまり記者本人がトークンの挙動を確認したわけではありません。フォームの送信内容がWPFormsのサーバーへ送られるという点も同様で、これはWaaijer氏の主張として紹介されているものであり、記者が自分で確認した事実としては書かれていません。記者が確認したのは、設定ウィザードが自分のサイトの外で動いていたことと、チェックを外せない状態のまま追加のプラグインが導入されたことです。
WPForms側の説明と、寄せられた反論
まず重要な点として、この記事のなかにWPForms、開発元のAwesome Motive、あるいは同社の関係者によるコメントや反論、説明は掲載されていません。記事を読む限り、企業側の見解は示されていない状態です。運営者注や後日の追記も、記事上には見当たりません。したがって現時点で「WPForms側がこう説明した」と言える材料は、この出典からは得られません。
ただし、Waaijer氏の指摘に対しては、第三者からの反応が記事に紹介されています。あるユーザー(@BuildInBits)は、Awesome Motiveは信頼されている企業であり、この種の問題は公にする前に非公開でやり取りすべきだという趣旨の意見を述べました。
より内容に踏み込んだ反論として、別のユーザー(@marckranat)は「バックドア」という言葉の使い方に疑問を呈しています。同氏は、この呼び方が「多くの修辞的な仕事をしている」と指摘したうえで、従来の意味でのバックドアではないとして、ベンダー側から起点となるアクセス経路が存在しないこと、認証のバイパスがないこと、隠れたリスナーがないことを挙げました。そのうえで、ウィザードを実際に起動するにはログイン済みの管理者が必要である点を指摘しています。つまり、外部から誰でも侵入できるという意味での「バックドア」とは性質が異なる、という反論です。記事によれば、Montti氏はこの指摘について一理あると認めており、プラグインを導入した側のサイトに対して開発元が独立してアクセスを開始できるわけではないだろう、と書いています。
加えて記事は、当事者間に競合関係があることにも触れています。Awesome MotiveはAIOSEOを提供しており、Waaijer氏のThe SEO Frameworkと同じ市場で競合する立場にあります。この点は、主張をどう受け止めるかを考えるうえでの背景情報として記事に置かれています。
記事の結びで、Montti氏は自身の体験を改めて整理しています。トークンについては、他のお問い合わせフォームからのデータ取り込みや他のプラグインのインストールのために使われているのだろうとしたうえで、「それは悪意のある目的ではなく、妥当であり、プラグインではごく一般的なことだ」と述べています。ただし同時に、「知らないうちに別のウェブサイトにたどり着いてしまったのは、やはり奇妙に感じた」とも書いています。そのうえで「それでも、プラグインの設定ウィザードが利用者を別のウェブサイトへ連れて行くのは普通のことなのだろうか」と問いかけ、読者に意見を求める形で締めくくっています。断定ではなく問いを残す構成になっている点も、この記事の性格をよく表しています。
WordPressサイト運営者はどう受け止めるべきか
この件を実務の視点で整理すると、確定していることと未確定のことをきちんと分けたうえで判断する必要があります。
出典から確定的に読み取れるのは、次の3点です。第一に、WPForms Liteの設定ウィザードが、利用者のサイト内ではなく別のサイト上で進む場面があること。第二に、その過程で、チェックを外す手段がないまま複数のプラグインが導入されうること。記者の環境では、WP Mail SMTPとWPConsentが本体とあわせて導入されました。第三に、いくつかの設定項目が既定でオンになっており、記者はそれを外せなかったと述べていることです。
未確定なのは、指摘の中核である権限まわりです。1時間有効なトークンが実際に発行されるのか、そのトークンで何がどこまでできるのか、フォームの送信データが外部へ送られる設定が本当に存在するのか。これらはWaaijer氏の主張として記事に載っているだけで、記者による検証結果としては書かれていません。ここを「検証済みの事実」として社内やクライアントに伝えてしまうと、事実関係を1段階誤って共有することになります。
また、「バックドア」という言葉自体が争点になっている点も見落とせません。反論として出たとおり、この挙動を引き起こすにはログイン済みの管理者がウィザードを操作する必要があります。管理者権限を持つ人が自分でプラグインを入れて設定を進めた結果として起きることと、外部の第三者が無断で侵入できることは、リスクの性質が異なります。記者自身がこの指摘に一定の理解を示していることは、記事の温度感を測るうえで参考になります。
そのうえで残る論点は、記者が最後に投げかけた問いそのものです。すなわち、設定ウィザードが利用者を気づかせないまま別のウェブサイトへ移動させる設計が、WordPressプラグインの作法として適切なのかという点です。これは脆弱性の有無とは別の、設計と説明責任の問題として扱うのが妥当でしょう。
今日からできる確認手順
出典は、利用者向けの具体的な対処手順そのものは示していません。以下は、記事から確実に読み取れる事実を出発点として、運営者が一般的な運用の観点で整理したものです。記事に書かれていない挙動を前提にした手順は含めていません。
- WPForms Liteを最近インストールしたサイトがある場合、管理画面のプラグイン一覧を開き、自分が意図して入れた覚えのないプラグインが有効化されていないかを確認する。記者の環境ではWP Mail SMTPとWPConsentが導入されていました。
- 設定ウィザードを途中まで進めた記憶がある場合、その際に表示された画面が自社のドメインだったのかどうかを確認できるようにしておく。記者は、ほとんどの画面で自分がすでに自分のサイトを離れていることに気づいていなかったと述べています。
- 既定でオンになっていた項目がないかを、プラグインの設定画面で確認する。記者は「AI Form Generation」と「Privacy Compliance」があらかじめチェックされ、外せなかったと書いています。「Accept Payments」は外せたとのことです。
- 今回の指摘のうち、トークンやフォーム送信データの外部送信に関する部分は記者が検証していないため、社内共有の際は「未検証の指摘」として区別して扱う。
- 企業側の公式見解はこの記事の時点では出ていません。判断を確定させる前に、開発元からの説明が出るかどうかを追う。
※上記のうち、確認対象の具体名(WP Mail SMTP、WPConsent、AI Form Generation、Privacy Compliance、Accept Payments)はすべて出典に記載されているものです。それ以外の手順の組み立ては運営者による一般的な実務上の補足であり、出典が推奨している手順ではありません。
所感
ここからは記事本文にはない、運営者の見解です。この記事でもっとも価値があるのは、記者が指摘をそのまま流さずに自分でインストールして確かめたという行動そのものだと考えます。結果として、指摘の全体が裏づけられたわけではなく、一部だけが記者の目で確認され、核心部分は未検証のまま残りました。この「一部だけ確認できた」という状態を、記事がぼかさずに書き分けている点は評価できます。告発系の話題は、伝わる過程で「疑惑」が「事実」に変わってしまいがちですが、この記事はそこを踏みとどまっています。
実務者として気になるのは、脆弱性の有無よりも設計思想のほうです。500万件を超えるサイトで動くプラグインの初期設定が、利用者に自覚のないまま自分のサイトの外で進むという体験は、たとえ技術的に安全であっても説明不足だと感じます。記者が「これらの画面のほとんどについて、自分のサイトから離れていることに気づいていなかった」と書いているのは、まさにそこです。チェックを外せないまま追加のプラグインが入る流れも、制作会社としてクライアントのサイトを預かる立場からすると、事前に把握しておきたい挙動でしょう。
もう一点、指摘した側と指摘された側が同じ市場の競合であるという背景は、記事自身が触れているとおり、無視すべきではありません。これは主張が間違っているという意味ではまったくなく、主張の当否は技術的な検証で決まるべきものです。ただし、競合関係がある場合には検証の必要性がより高くなる、というだけの話です。この記事が「指摘があった」で止めずに実際にインストールしてみせたのは、その意味でも妥当な対応だったと考えます。
なお、当サイトはAIOSEOを利用しています。AIOSEOはWaaijer氏が挙げた13本のリストに含まれており、Awesome Motiveの製品でもあります。ただし出典は、AIOSEO側に何らかの問題があると述べているわけではありません。あくまでWPForms Liteの設定ウィザードから導入されうるプラグインの一覧として名前が挙がっているだけである点は、正確に区別しておきます。
まとめ
・The SEO FrameworkのSybre Waaijer氏がXで、WPForms Liteのバージョン2.0.0が「バックドア」を追加したと指摘した。対象ファイルはwpforms-lite/src/SetupWizard/Bridge.phpで、同氏はブラウザを乗っ取ってWPFormsのサーバー上のアプリを開き、サイトに対する1時間有効なログイントークンを渡すと主張。プラグインは500万件超のサイトで稼働している
・Waaijer氏はさらに、そのアプリがプラグインをインストール・有効化でき、フォーム送信内容をWPFormsのサーバーへ送るスイッチを入れられるとし、対象として13本(WP Mail SMTP、WPConsent、Uncanny Automator、AIOSEO、Universally、Duplicator、Reviews Feed、OptinMonster、MonsterInsights、ActiveLayer、Contact Form 7、Ninja Forms、Pirate Forms)を挙げた
・Search Engine JournalのRoger Montti氏が別のサイトで実際に検証したところ、設定ウィザードのほとんどの画面で自分がすでに自分のサイトを離れていたことに気づいておらず、サイトを離れる旨の通知を見た記憶もないと述べている。「AI Form Generation」と「Privacy Compliance」は既定でチェック済みかつ解除できず(「Accept Payments」は解除可能)、最終的にWP Mail SMTP、WPConsent、WPForms Liteの3本が導入された
・一方で、1時間トークンやフォーム送信データの外部送信については、記者自身が検証したとは書かれておらず、Waaijer氏の主張として紹介されている。記事にはWPFormsおよびAwesome Motiveからのコメントや反論は掲載されていない
・反論として、ベンダー起点のアクセス経路も認証バイパスも隠れたリスナーもなく、ウィザードの起動にはログイン済み管理者が必要である以上「バックドア」という表現は誇張だとの指摘が出ており、Montti氏も一理あると認めた。記者自身はトークンの利用自体を「悪意ある目的ではなく、プラグインでは一般的なこと」としつつ、気づかないうちに別サイトにいたことは奇妙だったと述べ、「プラグインの設定ウィザードが利用者を別のサイトへ連れて行くのは普通のことか」という問いで締めくくっている
よくある質問
Q1: WPForms Liteに本当にバックドアが仕込まれていたのですか?
出典の記事は、そう断定していません。バックドアを追加したという主張はThe SEO FrameworkのSybre Waaijer氏によるもので、Search Engine Journalの記者は、設定ウィザードが自分のサイトではなく別のサイト上で進んでいたことと、チェックを外せない状態のまま3本のプラグインが導入されたことを自分で確認しています。一方、1時間有効なログイントークンが渡されるという核心部分については、記者が検証したとは書かれておらず、Waaijer氏の主張として紹介されています。また、ウィザードの起動にはログイン済みの管理者が必要であるため「バックドア」という表現は修辞的だという反論も出ており、記者はその指摘に一理あると認めています。
Q2: 設定ウィザードで実際にインストールされたプラグインは何ですか?
記者が自分の別のサイトで検証した結果、設定ウィザードの最終画面で導入されていたのはWP Mail SMTP、WPConsent、そしてWPForms Lite本体の3本です。ウィザードの「Select Your Features」画面では「AI Form Generation」と「Privacy Compliance」がインストール対象としてあらかじめチェックされていて外すことができず、画面下部には無料の「WPConsent」がインストールされる旨の通知があり、これもオプトアウトできなかったと記者は述べています(「Accept Payments」は外すことができたとのことです)。なお、Waaijer氏の主張としては、インストール対象になりうるプラグインは13本あるとされ、Uncanny Automator、AIOSEO、Universally、Duplicator、Reviews Feed、OptinMonster、MonsterInsights、ActiveLayer、Contact Form 7、Ninja Forms、Pirate Formsが挙げられていますが、これらが実際に導入されたと記事が報告しているわけではありません。
Q3: WPForms側はこの件について何と説明していますか?
出典の記事には、WPForms、開発元のAwesome Motive、および同社関係者によるコメントや反論、説明は一切掲載されていません。運営者注や後日の追記も記事上には見当たらないため、企業側の見解はこの出典からは確認できない状態です。記事に載っているのは、Waaijer氏の主張、記者自身による検証結果、そしてX上の第三者から寄せられた反応(Awesome Motiveは信頼できるので非公開でやり取りすべきだという意見と、管理者のログインが必要である以上「バックドア」という呼称は適切でないという指摘)です。
出典:WPForms Lite Accused Of Adding Backdoor. I Tested It And Was Surprised(Search Engine Journal、Roger Montti氏、2026年8月11日)https://www.searchenginejournal.com/wpforms-lite-accused-of-adding-backdoor-i-tested-it-and-was-surprised/585273/
無料ダウンロード資料
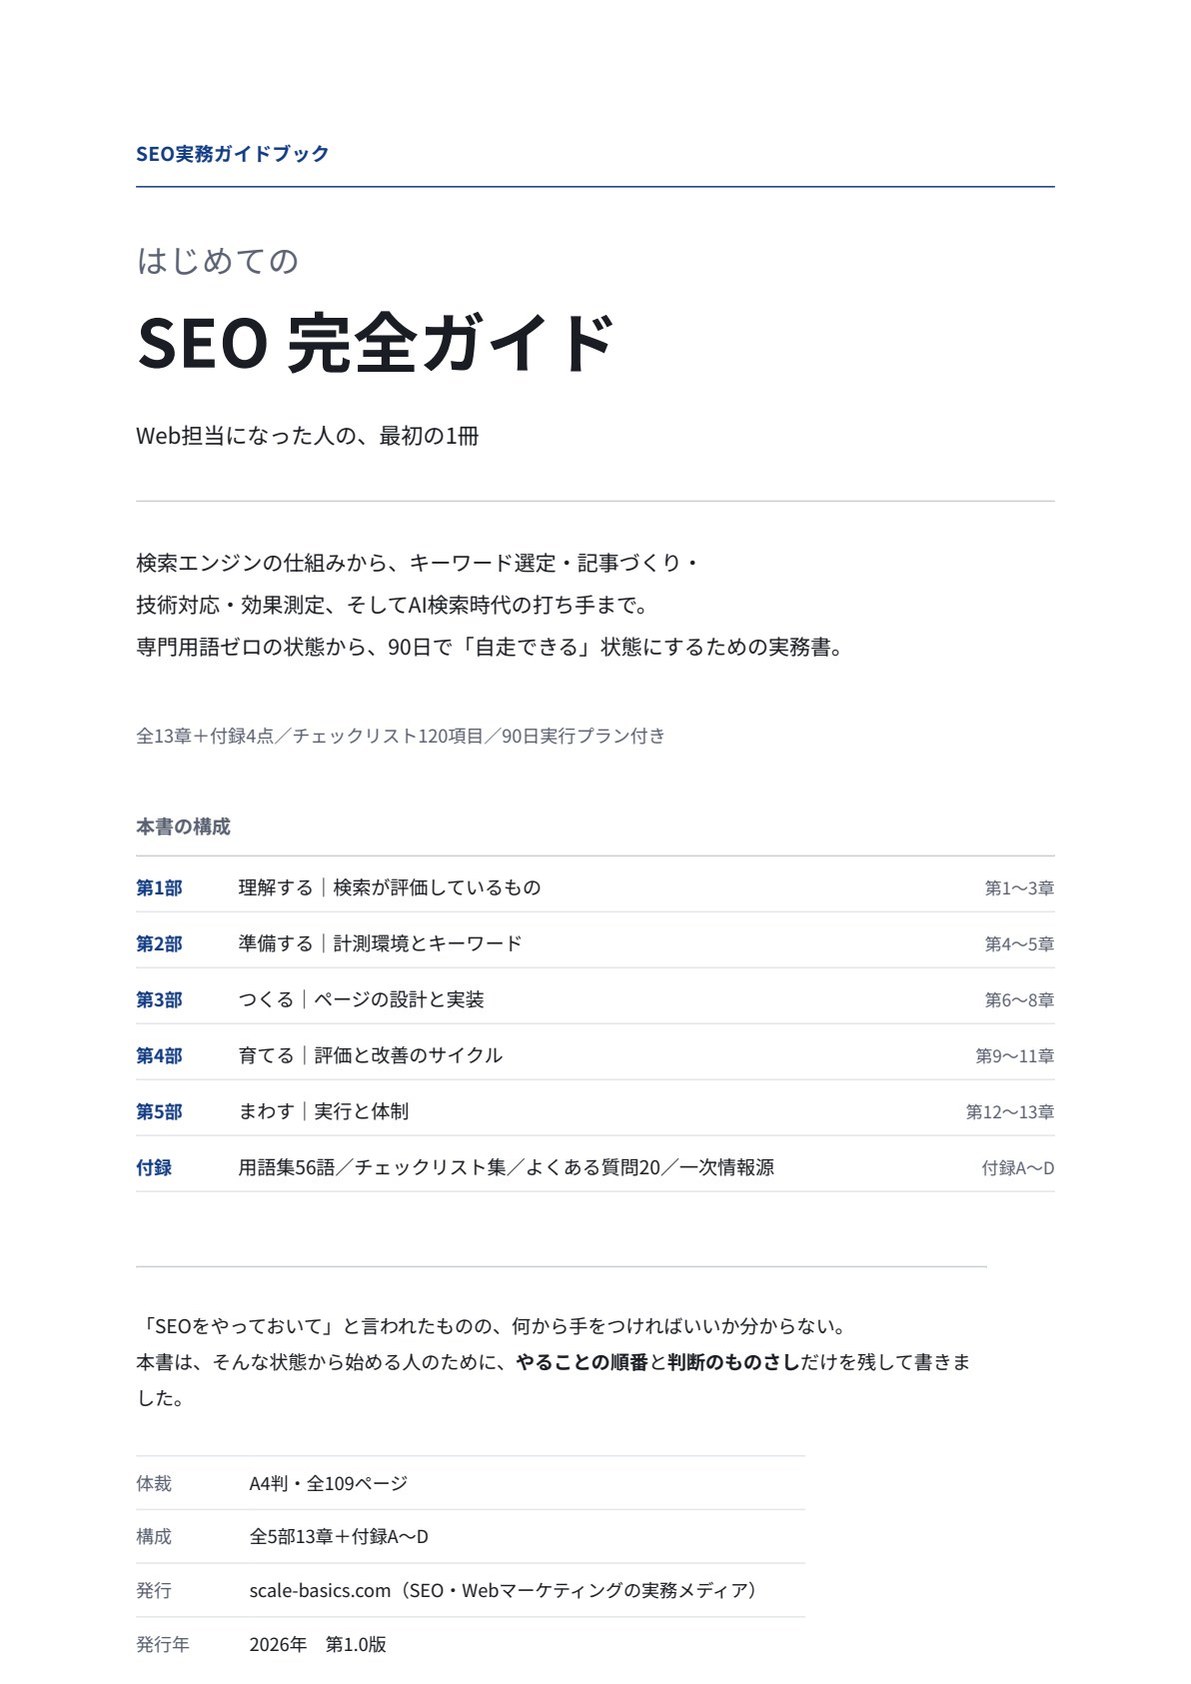
はじめてのSEO 完全ガイド
Web担当になった人が、90日で自走するための実務書
検索エンジンの仕組みから、キーワード選定・記事づくり・技術対応・効果測定、 そしてAI検索時代の打ち手まで。専門用語の知識ゼロの状態から読み始められるよう、用語はすべて本文中で説明しています。
| 体裁 | PDF/A4縦・全109ページ |
|---|---|
| 収録 | 図解21点、チェックリスト120項目、90日実行プラン、用語集56語 |
※フォーム送信後、ご入力のメールアドレス宛にダウンロードリンクをお送りいたします。
こちらのフォームにご記入ください
入力は1分ほどで終わります。