何が発表されたか:WordPress Core Security Initiative
Search Engine Journalによれば、新しいセキュリティの取り組みはThe WordPress Core Security Initiativeと呼ばれています。目的は、WordPressのコア自体のセキュリティを改善することです。コアとは、世界中のWordPressの導入環境を動かしているソフトウェアそのものを指します。
つまり対象は、個々のプラグインやテーマではなく、その土台にあたる部分です。プラグインの脆弱性は個別の開発者の対応に依存しますが、コアの脆弱性はすべての導入環境に共通して影響します。そこに手を入れる取り組みだという位置づけです。
背景:AIが脆弱性発見の敷居を下げた
なぜいまなのかについて、同誌は明確な理由を挙げています。
WordPressのエコシステムは、AIが犯罪者にとって脆弱性を特定し悪用する敷居を下げていることで、コードレッドの局面を迎えているとされています。そしてWordPress側は、AIによって可能になった脆弱性報告の件数の増加に追いつけるよう、セキュリティの扱い方をスケールさせる新しい取り組みで応じているという整理です。
ここで押さえておきたいのは、AIが攻撃側だけを強化しているわけではないという点です。同誌は、AIが脆弱性を発見する能力を加速させていると書いています。発見が速くなるという変化は、攻撃側にも防御側にも同時に効きます。今回の取り組みは、その加速を防御側でも使うという判断だと読めます。
3つの柱:リリースの高速化、バックログ、AIでの先回り
発表では、取り組みを構成する3つの部分が示されています。
1つ目は、より良いリリースプロセスです。これはセキュリティのリリースをより速く、より確実なものにすることを狙っています。
2つ目は、バックログの打破です。既知のセキュリティ報告と課題のバックログを解消することが目標に掲げられています。
3つ目が、AIによる脆弱性の撃破です。AIを最大限に活用して、研究者や攻撃者よりも先に、先回りして脆弱性をより速く特定するという内容です。
3つを並べると、順序に意味があることが見えてきます。先回りして見つける仕組みだけを作っても、報告が積み上がったまま処理されなければ意味がありません。逆にバックログを消しても、修正を配る過程が遅ければ利用者には届きません。3つの柱は、発見・処理・配布という一連の流れをそれぞれ補強する構成になっています。
誰が動かすのか
体制についても説明があります。
この取り組みはWordPressのコアセキュリティチームによって運営され、長年のWordPressコアの貢献者、スポンサードされた貢献者、そして追加のチームメンバーやボランティアからの貢献によって支えられます。
発表文には次の記述があります。
This work is supported by the WordPress core security team, longtime core contributors, and contributors sponsored by companies across the WordPress ecosystem.
日本語にすると「この取り組みは、WordPressのコアセキュリティチーム、長年のコア貢献者、そしてWordPressエコシステム全体の企業からスポンサードされた貢献者によって支えられている」という内容です。
特定企業の単独プロジェクトではなく、エコシステム横断の体制として組まれているという説明になっています。
これまでとの違い:受動から能動へ
Search Engine Journalは、この取り組みの新しさをどこに見ているかも書いています。
WordPressはこれまで、脆弱性の発見についてセキュリティ研究者や企業のエコシステムに依存してきました。今回の取り組みは、先回り型の新しいアプローチであり、WordPressが犯罪者やハッカーより数歩先を行くことを助けるものだとされています。
言い換えると、外部からの報告を待って直すという流れから、自分たちで先に見つけて直すという流れへ重心を移す試みです。3つ目の柱にAIが置かれているのは、その転換を実行可能にするための手段という位置づけになります。
サイト運営者側でやること(編集部の見解)
ここからは、報道内容を踏まえた編集部の判断です。
まず、この発表は「WordPressが安全になるから運営側の負担が減る」という話ではありません。柱の1つはセキュリティリリースをより速く確実にすることです。リリースが速く出るということは、それを自分の環境に適用するまでの時間が、そのまま露出している時間になるということでもあります。修正が早く出る体制になるほど、適用の遅さが相対的に目立つ構造です。
次に、優先度の考え方です。今回対象になっているのはコアであり、プラグインやテーマではありません。コアの脆弱性はすべての導入環境に共通で影響するため、コア側の修正情報を追う導線を確保しておく価値は高いと考えます。一方で、プラグイン側の脆弱性は今回の取り組みの直接の対象ではないため、そちらの点検体制を緩めてよい理由にはなりません。
そのうえで、AIによる先回り発見という柱については、期待値を置きすぎないほうが安全だと考えます。理由は、同じAIの加速が攻撃側でも起きていることが今回の背景そのものだからです。防御側の発見が速くなることは、攻撃側の発見が遅くなることを意味しません。発表の趣旨は追いつくためのスケールであって、脅威の消滅ではありません。
最後に、この取り組みが有効に働いたかどうかは、外から見える指標で判断できるようになるはずです。セキュリティリリースの間隔と、既知の報告が処理されるまでの時間です。バックログの解消が掲げられている以上、そこが動いているかは追跡できる論点になります。発表の内容だけで評価を決めず、実際の運用がどう変わるかを見る姿勢が妥当です。
まとめ
・WordPressがコア自体のセキュリティを改善する取り組み、The WordPress Core Security Initiativeを発表した。対象は世界中のWordPressの導入環境を動かしているコアのソフトウェア
・背景は、AIが犯罪者にとって脆弱性を特定し悪用する敷居を下げていること。AIによって可能になった脆弱性報告の増加に追いつくため、セキュリティの扱い方をスケールさせる狙い
・柱は3つ。より良いリリースプロセス(セキュリティリリースの高速化と確実化)、バックログの打破(既知の報告と課題の解消)、AIによる脆弱性の撃破(研究者や攻撃者より先に特定)
・運営はWordPressのコアセキュリティチーム。長年のコア貢献者、スポンサードされた貢献者、追加のチームメンバーやボランティアが支える
・これまでWordPressは脆弱性の発見をセキュリティ研究者や企業のエコシステムに依存してきた。今回は先回り型の新しいアプローチという位置づけ
・リリースが速くなるほど、自環境への適用の遅れがそのまま露出時間になる。コアが対象であり、プラグインやテーマの点検体制を緩める根拠にはならない
よくある質問
Q1: WordPress Core Security Initiativeとは何ですか?
WordPressのコア自体のセキュリティを改善するための新しい取り組みです。コアとは、世界中のWordPressの導入環境を動かしているソフトウェアそのものを指します。運営はWordPressのコアセキュリティチームが行い、長年のWordPressコアの貢献者、スポンサードされた貢献者、追加のチームメンバーやボランティアからの貢献によって支えられます。
Q2: なぜいまこの取り組みが始まったのですか?
Search Engine Journalは、AIが犯罪者にとって脆弱性を特定し悪用する敷居を下げていることで、WordPressのエコシステムがコードレッドの局面を迎えていると説明しています。あわせて、AIによって可能になった脆弱性報告の件数の増加に追いつけるよう、セキュリティの扱い方をスケールさせることが今回の取り組みの狙いだとしています。
Q3: 具体的に何が変わるのですか?
発表では3つの部分が示されています。1つ目はより良いリリースプロセスで、セキュリティのリリースをより速く確実なものにすることを狙っています。2つ目はバックログの打破で、既知のセキュリティ報告と課題のバックログを解消することが目標です。3つ目はAIによる脆弱性の撃破で、AIを最大限に活用し、研究者や攻撃者よりも先に脆弱性をより速く特定するという内容です。
出典:WordPress Announces A Proactive Security Initiative(Search Engine Journal、Roger Montti氏、2026年9月1日)https://www.searchenginejournal.com/wordpress-announces-a-proactive-security-initiative/587942/
無料ダウンロード資料
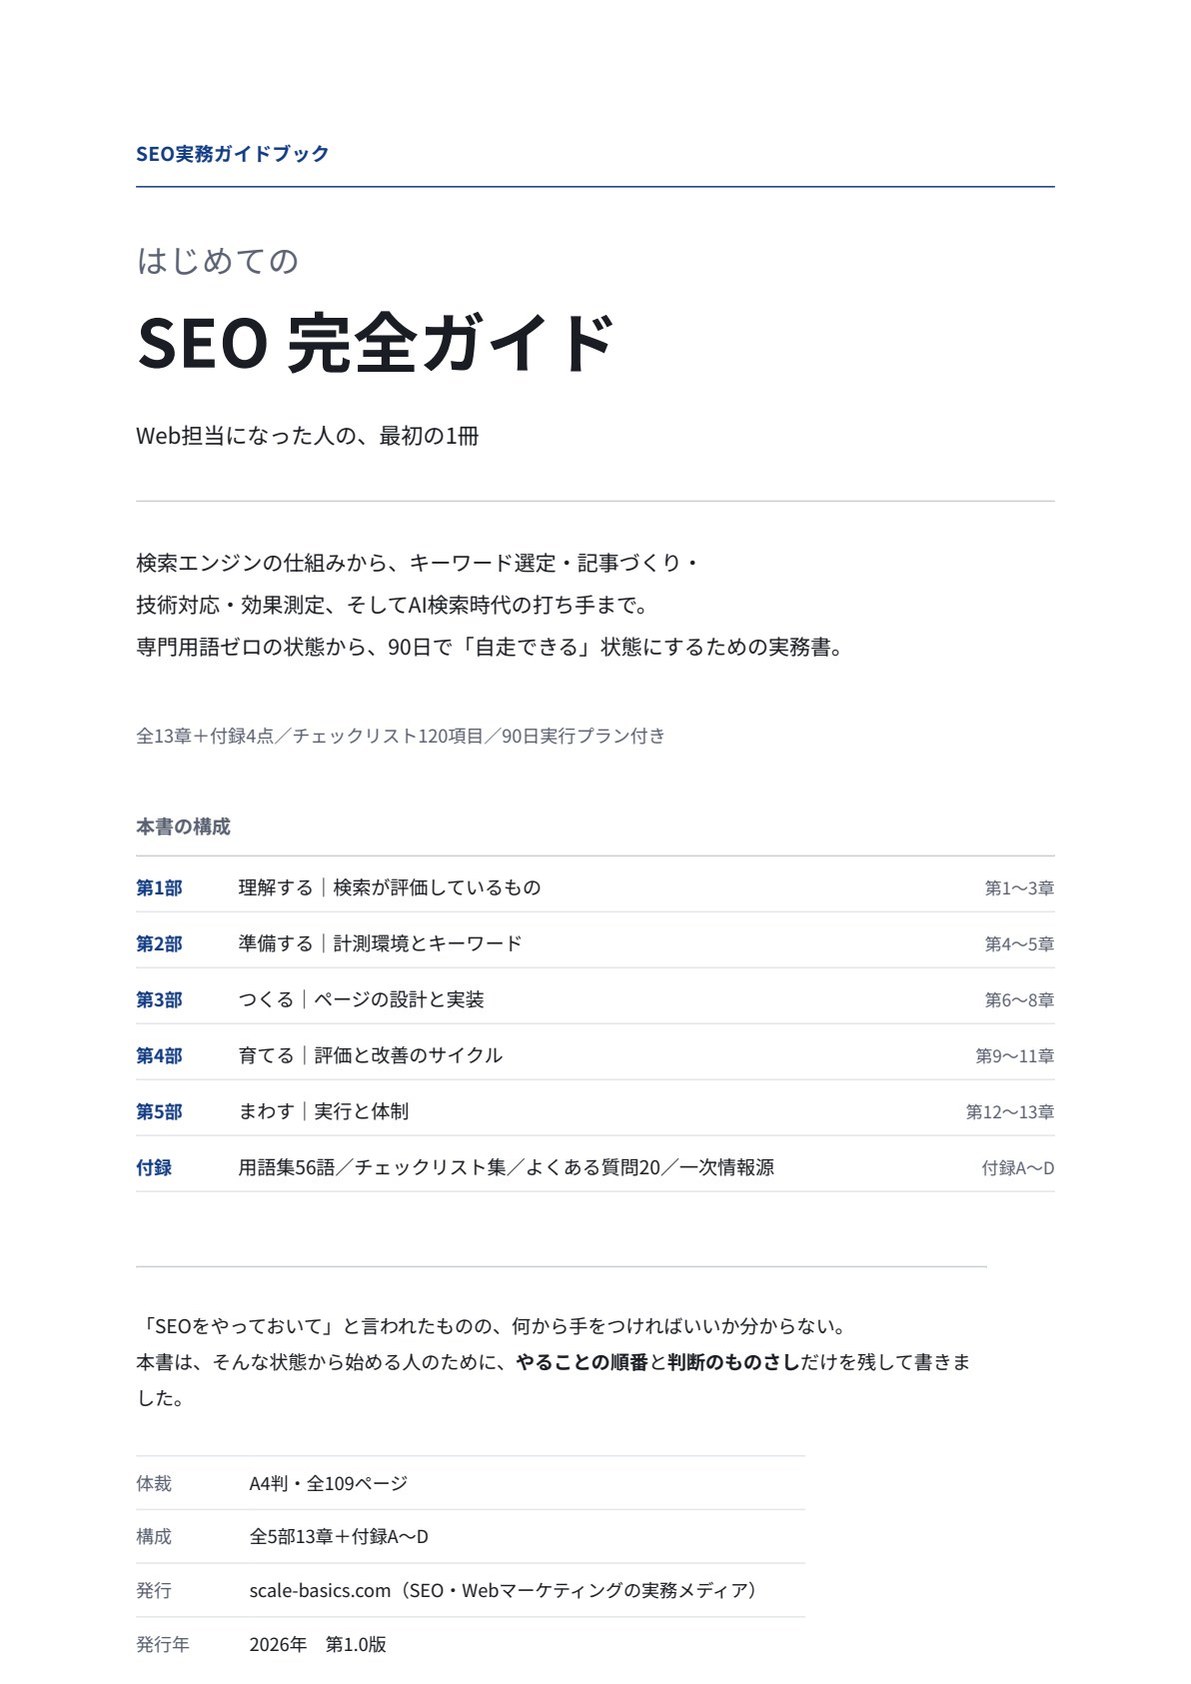
はじめてのSEO 完全ガイド
Web担当になった人が、90日で自走するための実務書
検索エンジンの仕組みから、キーワード選定・記事づくり・技術対応・効果測定、 そしてAI検索時代の打ち手まで。専門用語の知識ゼロの状態から読み始められるよう、用語はすべて本文中で説明しています。
| 体裁 | PDF/A4縦・全109ページ |
|---|---|
| 収録 | 図解21点、チェックリスト120項目、90日実行プラン、用語集56語 |
※フォーム送信後、ご入力のメールアドレス宛にダウンロードリンクをお送りいたします。
こちらのフォームにご記入ください
入力は1分ほどで終わります。