何が起きたか:WordPress 7.0.3が公開、12件の脆弱性を修正
WordPress公式のリリースアナウンス(2026年8月6日付、投稿者John Blackbourn氏)は、次のように伝えています。「WordPress 7.0.3が利用可能になりました。複数のセキュリティ修正が含まれています。これはセキュリティリリースであるため、直ちにサイトを更新することを推奨します(“WordPress 7.0.3 is now available which features several security fixes. Because this is a security release, it is recommended that you update your sites immediately.”)」。
Search Engine Journalも同日付の記事で、「WordPressは12件の脆弱性を修正するセキュリティリリース7.0.3を発表した。うち3件はかなり深刻とみられ、1件は深刻度8.9/10・高と評価されている(“WordPress announced a security release 7.0.3 to fix twelve vulnerabilities, three of which appear to be fairly serious, with one vulnerability rated 8.9/10 High.”)」と報じており、修正件数・深刻度の記載はWordPress公式とSearch Engine Journalの双方で一致しています。
詳細:修正された12件の脆弱性の内訳と、最も深刻な脆弱性の中身
WordPress公式のリリースアナウンスに列挙されている修正内容は次の12件です(番号は本記事による便宜上のもの)。1.ログイン画面における未認証の反射型XSS脆弱性(PHPコード実行につながる可能性あり)。2.絵文字設定要素経由の投稿における、寄稿者(Contributor)以上の権限による保存型XSS。3.投稿本文ブロック(Post Content block)における、寄稿者以上の権限による保存型XSS。4.ユーザー数の多いサイトのクイック編集(Quick Edit)における、寄稿者以上の権限による保存型XSS。5.投稿日ブロック(Post Date block)における、寄稿者以上の権限による保存型XSS。6.ユーザー登録が有効なマルチサイトネットワークにおける権限昇格の問題。7.最新のコメントブロック(Latest Comments block)における情報開示の問題。8.投稿スラッグの列挙(enumeration of post slugs)が可能な問題。9.コメントフィードにおける注記(notes)の開示。10.安全なCSS属性フィルタの回避による、投稿者(Author)以上の権限でのCSSインジェクション。11.メールアドレス確認フロー(email address confirmation flow)の回避。12.URL検証におけるサーバーサイドリクエストフォージェリ(SSRF)の問題。
このうち最も深刻度が高いとされるのが1番目のログイン画面における未認証の反射型XSSで、WordPress公式のGitHubセキュリティアドバイザリ(識別子:CVE-2026-64638 / GHSA-52p2-r8wf-jcrf)によって深刻度8.9(High、10点満点)と評価されています。同アドバイザリの記載を引用する形でSearch Engine Journalは、「公式のWordPress GitHubセキュリティリポジトリはこの脆弱性についてリモートコード実行(RCE)につながりうると説明している(“The official WordPress GitHub security repo explains this vulnerability says that it can lead to remote code execution (RCE)”)」と報じており、悪用の条件次第ではPHPコード実行にまで発展しうる脆弱性であることが公式情報として確認できます。ただしRCEへのエスカレーションには、攻撃者が制御できない条件に加えて「標的となる被害者に対する巧妙なソーシャルエンジニアリングと、明示的な操作が必要(“This requires successful social engineering of and explicit interaction by the target victim.”)」であることも明記されています。
対象バージョンと修正の適用範囲――WordPress 4.7から7.0.2までが対象
WordPress公式のリリースアナウンスによれば、修正パッチは必要に応じて「現在セキュリティ修正の提供対象となっているすべてのブランチ(現時点では4.7まで)」(“all branches eligible to receive security fixes (currently through 4.7)”)にバックポートされています。Search Engine Journalも対象バージョンについて「4.7から7.0.2までのすべてのバージョン」と報じており、10年近く前のメジャーバージョンを含む極めて広い範囲が今回の修正対象になっている点が特徴です。また、開発中の次期バージョンであるWordPress 7.1 RC2にも、適用可能な修正はすべて反映済みであることが公式アナウンスに明記されています。
自動更新の挙動――対応サイトは順次更新、手動確認が必要なケースも
公式アナウンスは自動更新の挙動について、「バックグラウンドでの自動更新に対応しているサイトでは、まもなく更新が始まります(“Sites that support automatic background updates will begin updating shortly.”)」と説明しています。更新方法としては、WordPress.orgから7.0.3をダウンロードして手動で適用するか、管理画面の「ダッシュボード→更新」から「今すぐ更新」を実行する2通りが案内されています。
セキュリティ企業Patchstackの共同創業者Oliver Sild氏はSNS上で、「幸い、WordPressは速いペースで自動更新されており、いずれの脆弱性もWP2Shellのように大規模な悪用が可能なものではない(“Luckily, WordPress is auto-updating fast and none of the vulnerabilities are mass-exploitable like WP2Shell was.”)」とコメントしたと、Search Engine Journalが伝えています。ただし自動更新を無効化している環境や、サーバー側の設定・カスタマイズによって自動更新が機能しないサイトも一定数存在するため、「自動更新に任せておけば安心」と判断せず、実際に7.0.3へ更新されたかどうかを個別に確認することが重要です。
なぜ重要か――SEO/GEO実務への影響
WordPressサイトが乗っ取られたり、不正なスクリプトを埋め込まれたりした場合、SEO・GEOの観点でも複数の実害につながります。改ざんされたページにスパムリンクや不正なリダイレクトが仕込まれると、検索エンジンによる警告表示やインデックスからの除外につながる可能性があり、これまで蓄積してきた評価が一時的に失われるリスクがあります。今回最も深刻度が高いとされたログイン画面のXSSは、悪用されると管理者権限の窃取や不正なコンテンツの埋め込みにつながりうる性質のものであり、コーポレートサイト・オウンドメディア・ECサイトなど、検索流入を主要なチャネルとするサイトほど影響が大きくなります。
また、寄稿者(Contributor)権限で悪用可能な保存型XSSが複数含まれている点は、複数人・外部ライターが投稿権限を持つメディアサイトにとって特に注意が必要な要素です。投稿権限を持つアカウントが乗っ取られたり、悪意あるコンテンツを投稿されたりした場合、記事本体だけでなく、他の閲覧者や管理者にまで被害が波及しうる仕組みになっています。
今日からできる確認手順
WordPressサイトを運用している場合、今日中に次の点を確認することが推奨されます。まず、管理画面の「ダッシュボード→更新」を開き、現在のバージョンが7.0.3(または該当ブランチの修正版)になっているかを確認します。自動更新が有効なはずのサイトで一定時間経っても7.0.3に上がっていない場合は、同じ画面から手動で「今すぐ更新」を実行するか、レンタルサーバーの管理画面側で自動更新の設定を確認します。
次に、更新前には万一の不具合に備えてデータベースとファイルのバックアップを取得し、使用しているプラグイン・テーマが最新版のWordPressコアと互換性があるかを確認します。マルチサイト構成でユーザー登録を有効にしているサイトでは、権限昇格の脆弱性が修正対象に含まれていることを踏まえ、更新後に管理者・編集者以外のユーザーの権限設定に不審な変更がないかも合わせて確認すると安全です。外部ライターや複数担当者が投稿権限を持つサイトでは、投稿履歴や既存コンテンツに見覚えのない編集・スクリプトの混入がないかも一度点検しておくとよいでしょう。
所感
運営者としては、今回のリリースは「対象バージョンの広さ」と「深刻度8.9という数値」の両方において、通常の月次セキュリティリリースよりも優先度を上げて対応すべき内容だと捉えています。WordPress 4.7という古いバージョンにまで遡って修正が提供されている事実は、裏を返せば長期間バージョンアップを行っていないサイトほど、リスクにさらされている期間が長いことを意味します。自動更新に任せきりにせず、まずは自社および管理を委託しているクライアントサイトの現在のバージョンを一つひとつ確認し、7.0.3への更新が完了しているかをチェックリスト化して回すことを推奨します。
特に外部ライターや複数担当者が投稿権限を持つメディア運用体制のサイトでは、寄稿者権限で悪用可能な保存型XSSが複数含まれている点を踏まえ、更新完了後も投稿権限の棚卸しを定期的に行う習慣を持つとよいでしょう。ログイン画面のXSSについては、悪用にソーシャルエンジニアリングと被害者側の操作が必要とされている点を踏まえると、社内・クライアントに対して「不審なリンクをクリックしない」といった基本的な注意喚起を合わせて行っておくことも、実務上の備えとして有効だと考えます。
まとめ
・WordPressは2026年8月6日、セキュリティリリース7.0.3を公開し、12件の脆弱性を修正した
・最も深刻度が高いのはログイン画面の未認証反射型XSS脆弱性で、深刻度8.9/10・高(CVE-2026-64638/GHSA-52p2-r8wf-jcrf)と評価されている
・対象バージョンはWordPress 4.7から7.0.2までの全バージョンと広範囲に及び、必要なブランチには修正がバックポートされている
・自動更新に対応したサイトでは順次更新が始まるとされているが、実際に7.0.3へ更新されたかどうかは個別に確認する必要がある
・寄稿者権限で悪用可能な保存型XSSも複数含まれており、複数人が投稿権限を持つメディアサイトは特に優先して対応すべきである
よくある質問
Q1: WordPress 7.0.3では何件の脆弱性が修正されましたか?
WordPress公式のリリースアナウンスおよびSearch Engine Journalの報道によれば、7.0.3では合計12件の脆弱性が修正されています。内訳はログイン画面の未認証反射型XSS、投稿関連の複数の保存型XSS、権限昇格、情報開示、CSSインジェクション、メール確認フローの回避、SSRFなど多岐にわたります。
Q2: 最も深刻とされる脆弱性はどのようなものですか?
ログイン画面において、ログイン前(未認証)の状態でも悪用可能な反射型XSS脆弱性で、深刻度8.9/10・高と評価されています(識別子CVE-2026-64638/GHSA-52p2-r8wf-jcrf)。WordPress公式のGitHubセキュリティアドバイザリでは、悪用の条件次第ではリモートコード実行(RCE)につながりうるとされていますが、そのためには標的となる被害者側のソーシャルエンジニアリングと明示的な操作が必要とされています。
Q3: 自分のサイトが7.0.3に更新されているか、どうやって確認すればよいですか?
WordPress管理画面の「ダッシュボード→更新」から現在のバージョンを確認できます。自動更新に対応したサイトでは順次更新が始まるとされていますが、更新されていない場合は、同じ画面から手動で「今すぐ更新」を実行するか、WordPress.orgから7.0.3を直接ダウンロードして適用してください。
出典:WordPress Security Release 7.0.3 Fixes High Severity XSS Vulnerability(Search Engine Journal、Roger Montti氏、2026年8月6日)https://www.searchenginejournal.com/wordpress-security-release-7-0-3-fixes-high-severity-xss-vulnerability/584927/
参考:WordPress 7.0.3 release(WordPress公式リリースアナウンス)https://wordpress.org/news/2026/08/wordpress-7-0-3-release/
参考:GHSA-52p2-r8wf-jcrf(WordPress公式GitHubセキュリティアドバイザリ)https://github.com/WordPress/wordpress-develop/security/advisories/GHSA-52p2-r8wf-jcrf
無料ダウンロード資料
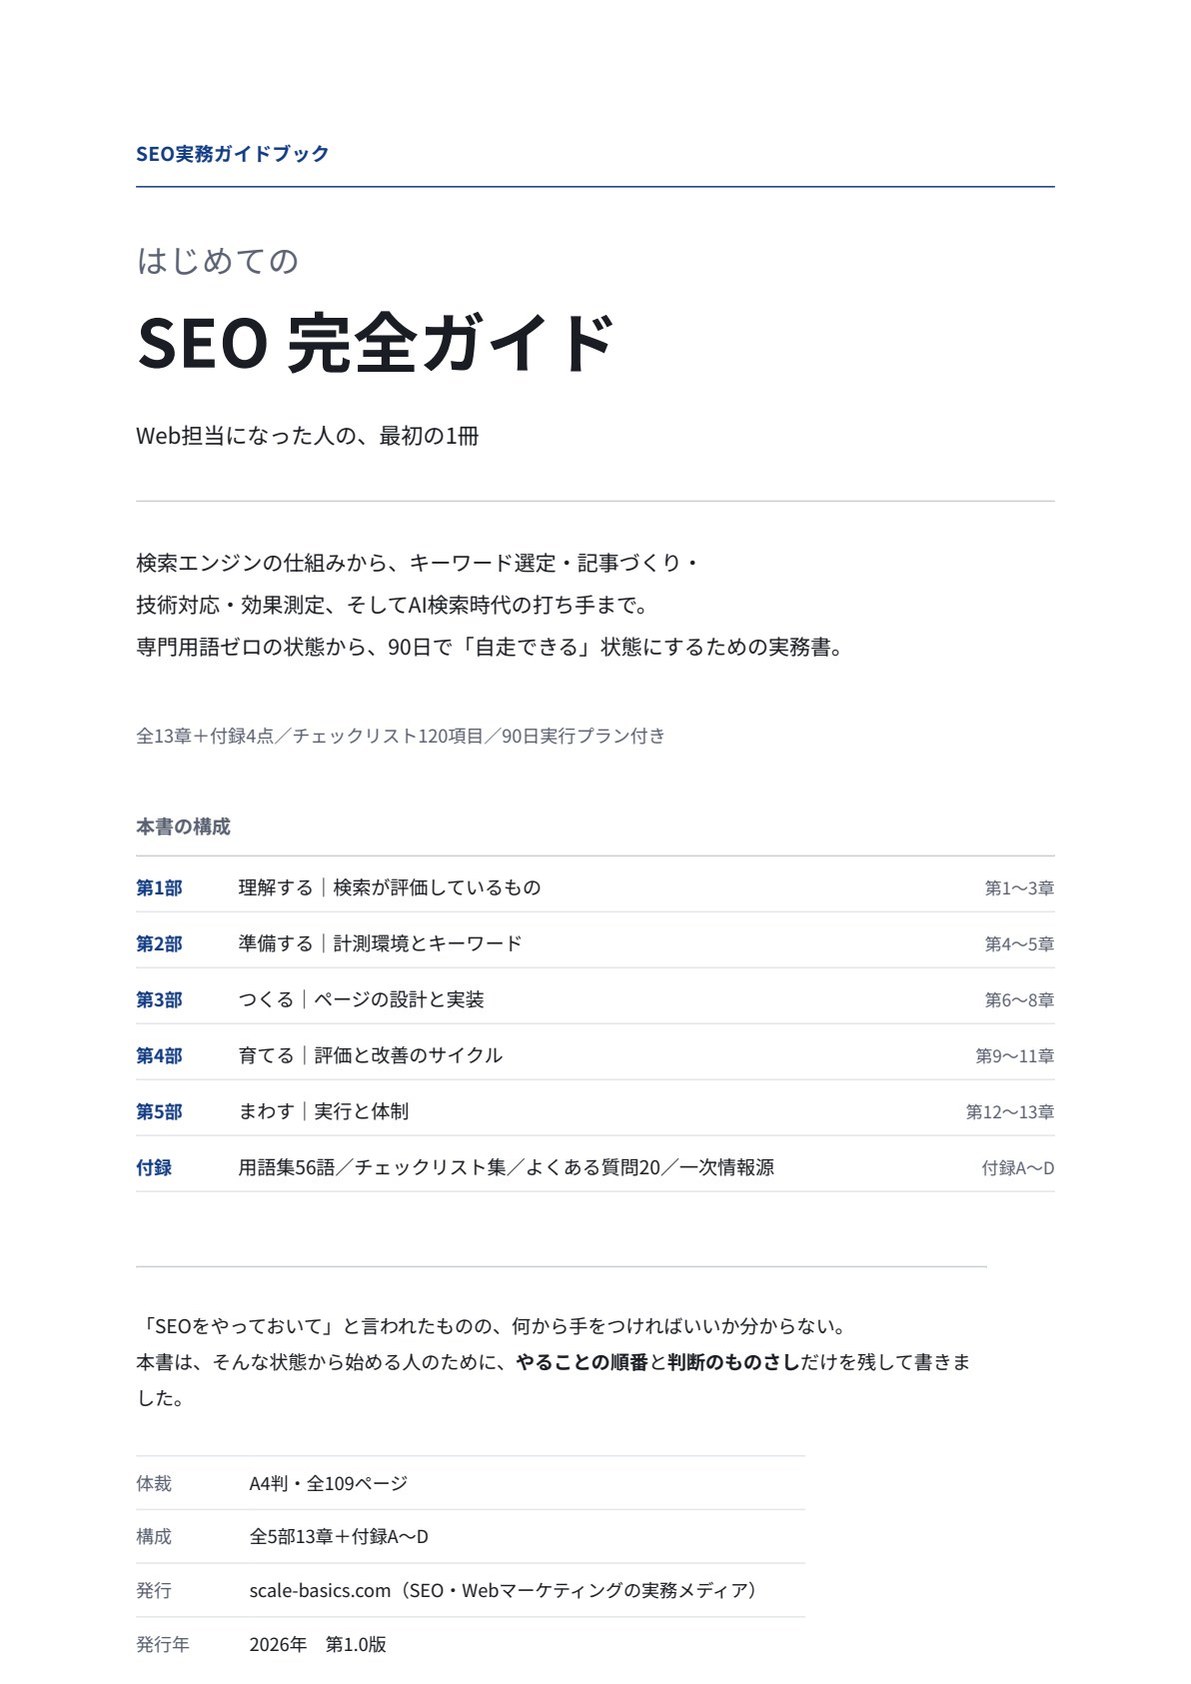
はじめてのSEO 完全ガイド
Web担当になった人が、90日で自走するための実務書
検索エンジンの仕組みから、キーワード選定・記事づくり・技術対応・効果測定、 そしてAI検索時代の打ち手まで。専門用語の知識ゼロの状態から読み始められるよう、用語はすべて本文中で説明しています。
| 体裁 | PDF/A4縦・全109ページ |
|---|---|
| 収録 | 図解21点、チェックリスト120項目、90日実行プラン、用語集56語 |
※フォーム送信後、ご入力のメールアドレス宛にダウンロードリンクをお送りいたします。
こちらのフォームにご記入ください
入力は1分ほどで終わります。